# Multiorganizaciones
**Mismo Service Principal para varias organizaciones:** Muy utilizado cuando se desea tener dos CNPJ registrados y una facturación diferente, o incluso cuando se desea crear portales de administración separados, como la gestión de usuarios, auditorías y firewall, sin preocuparse de que las organizaciones vean los mismos workspaces.
**Service Principals diferentes para cada organización:** Muy utilizado cuando se desea tener una mayor granularidad en el control; muy útil para cuando se quiere tercerizar la gestión del portal de administración en su totalidad, desde limitar qué workspaces se pueden visualizar, usuarios, capacidad, etc.
Para entender cómo funciona este proceso en la práctica, lea a continuación:
### 1. Mismo Service Principal para varias organizaciones
Utilice este método cuando desee compartir capacidad, permisos de workspaces y configuraciones de administración entre todas las organizaciones.
#### Etapas de configuración
1. **Crear la nueva organización**
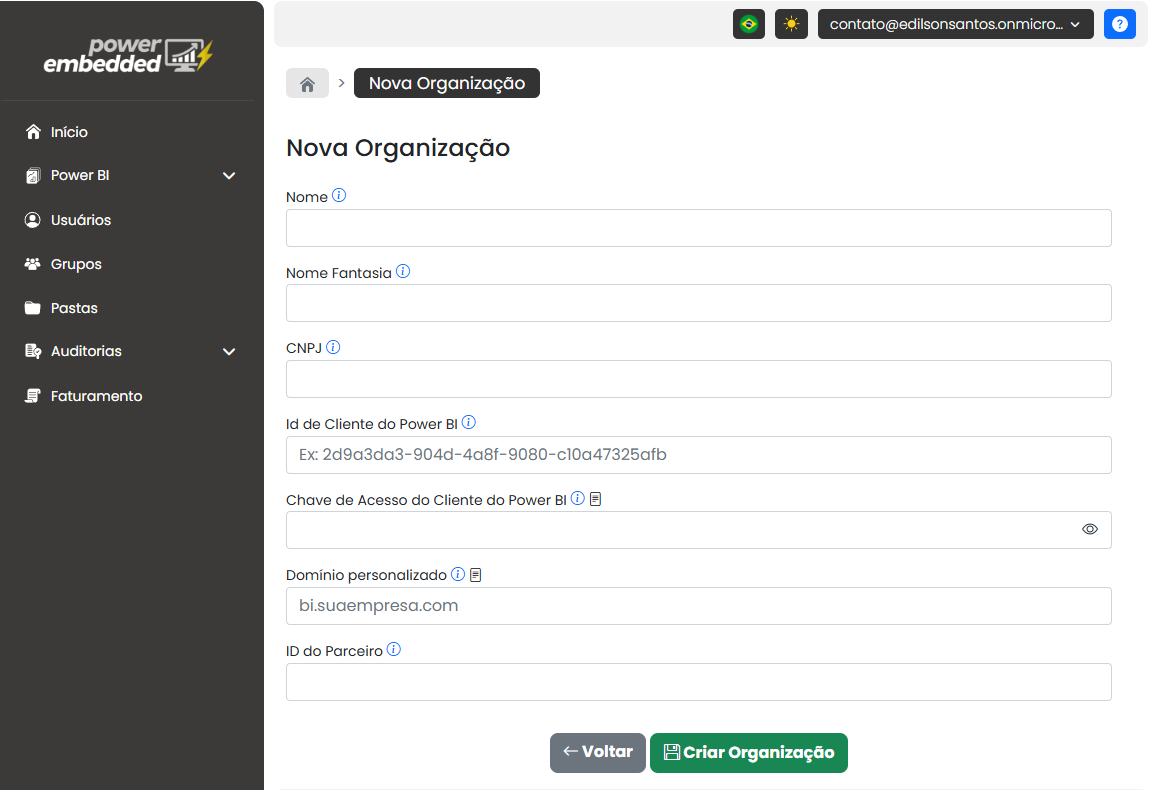
* Acceda a **Portal de Administración > Configuraciones > Nueva organización**.
* Complete los datos básicos (nombre, nombre comercial, CNPJ...)
En los campos ID de cliente de Power BI y Clave de acceso, necesitamos ir a Azure para obtener estos valores. Siga las etapas a continuación.
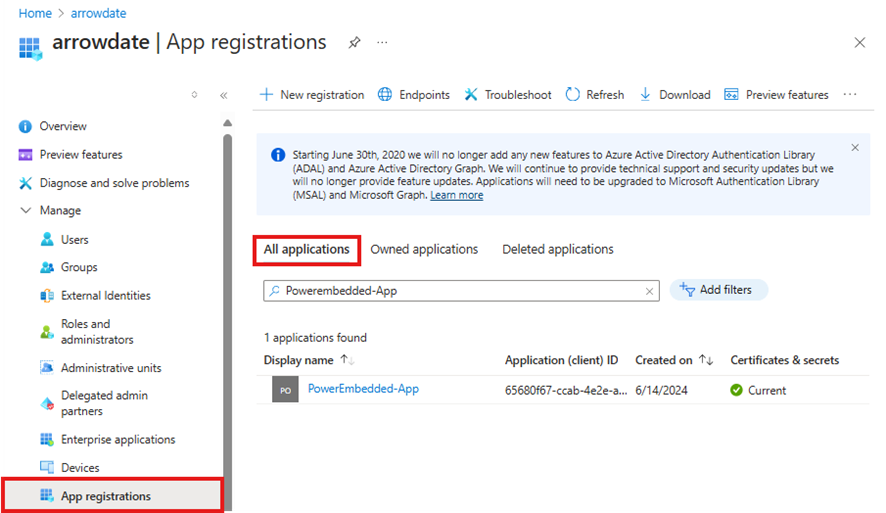
Para ello, haga clic en el enlace: [Registros de aplicaciones](https://portal.azure.com/#view/Microsoft_AAD_IAM/ActiveDirectoryMenuBlade/~/RegisteredApps)
En esta pantalla, busque el usuario de servicio creado durante la instalación, que por defecto es powerembedded-app; al encontrarlo, haga clic sobre él.
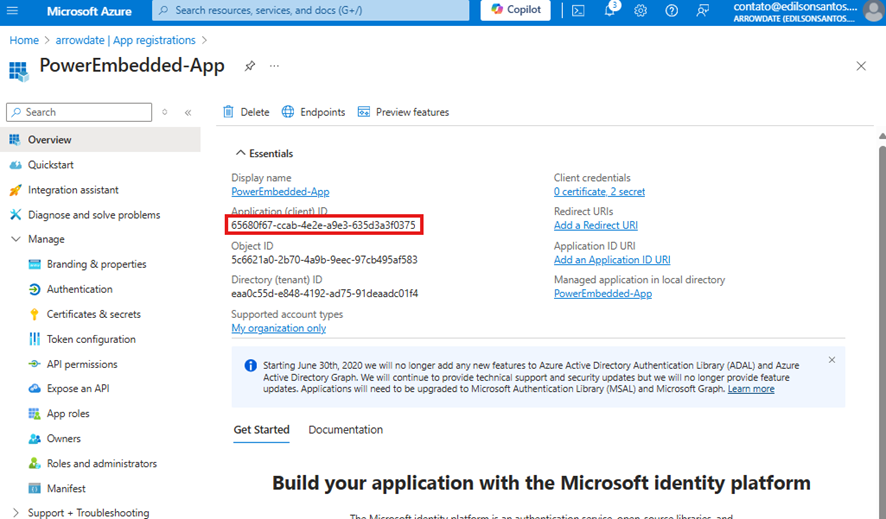
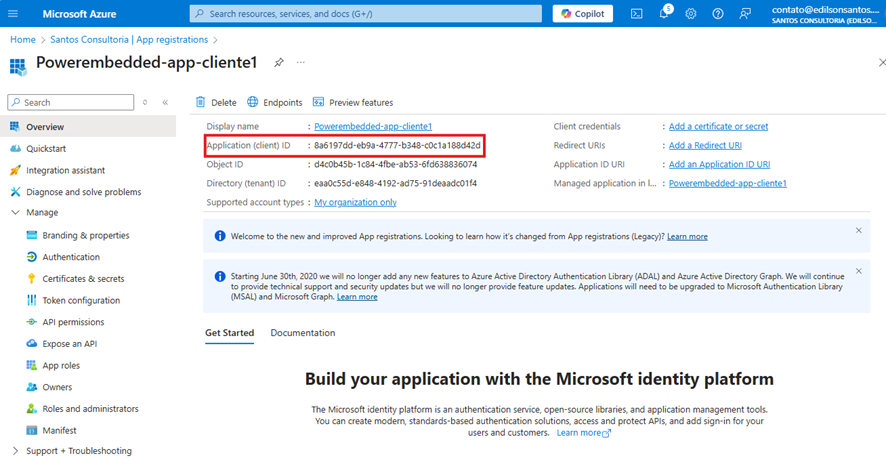
En esta nueva pestaña, copie el nombre de la aplicación cliente y péguelo en un bloc de notas, ya que lo utilizaremos en el campo ID de cliente de Power BI.
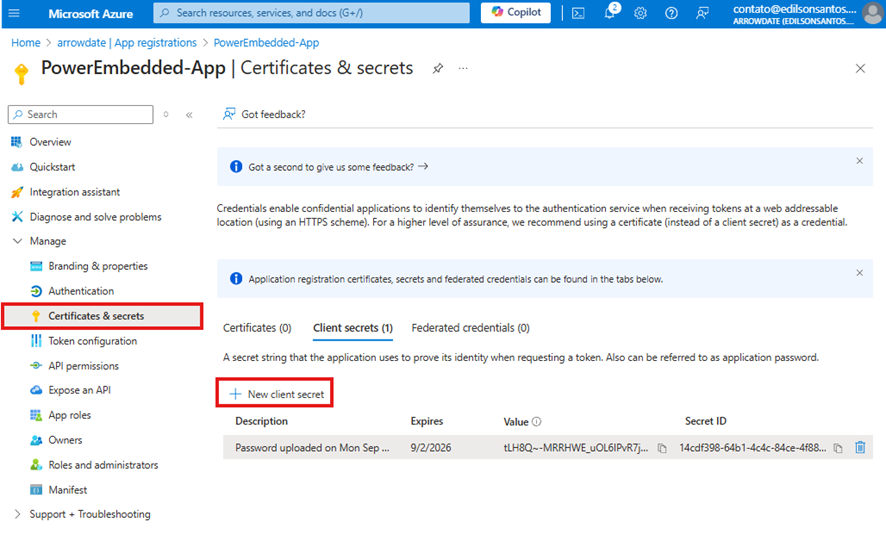
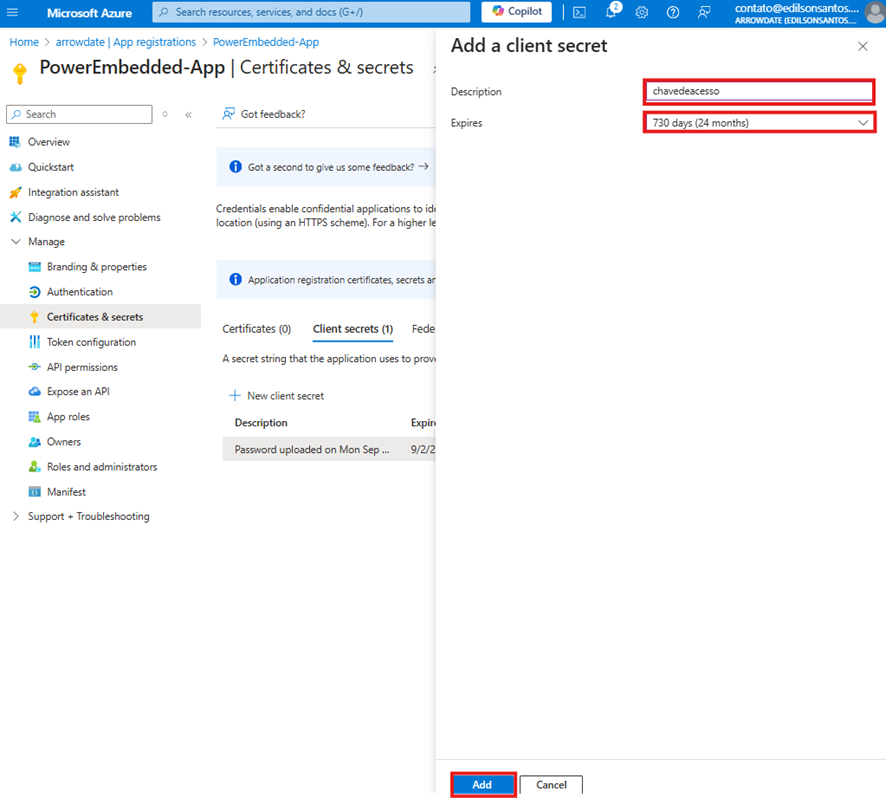
Ahora necesitamos crear otro secreto de cliente; si tiene este valor guardado en algún lugar, no es necesario crear otra clave, pero si es necesario puede crear otra.
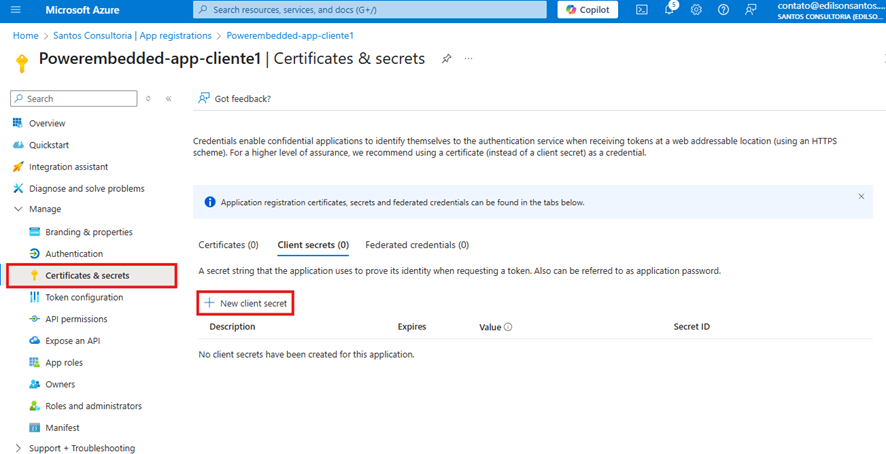
Vaya a Certificates & Secrets > New Client secret.
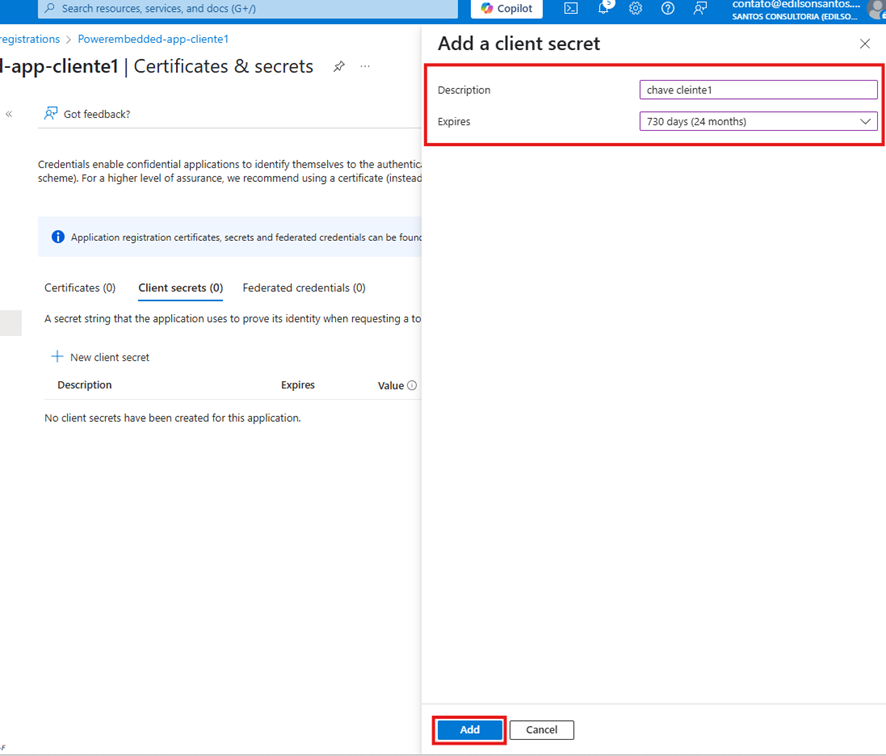
En **Certificates & Secrets**, agregue un nuevo secreto (expiración: 730 días)
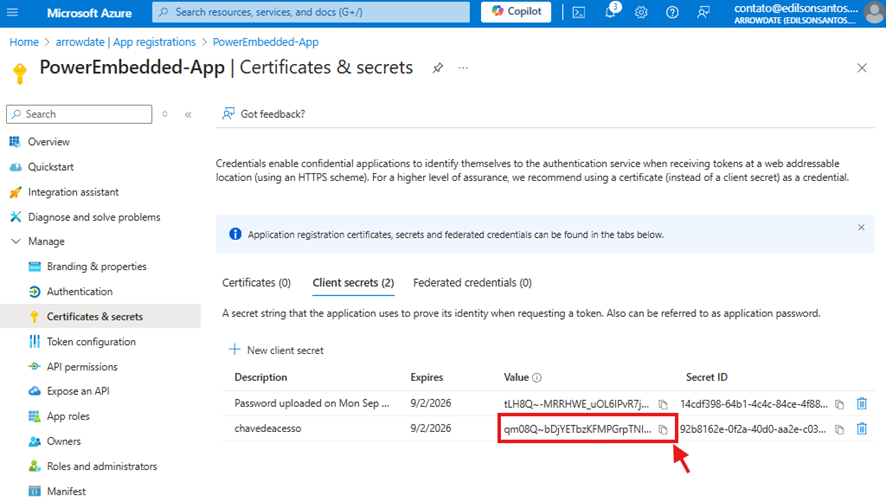
Ahora copie este valor y péguelo en un bloc de notas, ya que al salir de esta pantalla no podrá copiarse nuevamente.
{% hint style="warning" %}
Importante: Al crear otra clave, es necesario agregar este nuevo valor en la organización ya existente.
{% endhint %}
Finalizado este proceso, solo debe volver al menú de creación de organización y completar los campos.
{% hint style="warning" %}
Al finalizar la creación de la nueva organización utilizando el mismo service principal, automáticamente los mismos workspaces se mostrarán en la nueva organización, ya que estamos utilizando el mismo para las diferentes organizaciones
{% endhint %}
### 2. Uso de _Service Principals_ diferentes
Esta opción se recomienda cuando desea que **las organizaciones estén completamente separadas**, aunque estén dentro del mismo tenant.
#### Escenarios comunes:
* Consultoras que ofrecen Power Embedded a diferentes clientes.
* Cada cliente puede importar informes, registrar usuarios y definir permisos, todo esto **sin acceder a los workspaces de otras organizaciones**.
#### Ejemplo:
Imagine que usted es una consultora y quiere ofrecer el servicio de Power Embedded. Su cliente "Cliente 1" quiere importar sus propios informes y gestionar sus usuarios y permisos, pero sin ver ningún contenido de otros clientes.
#### Cómo configurar:
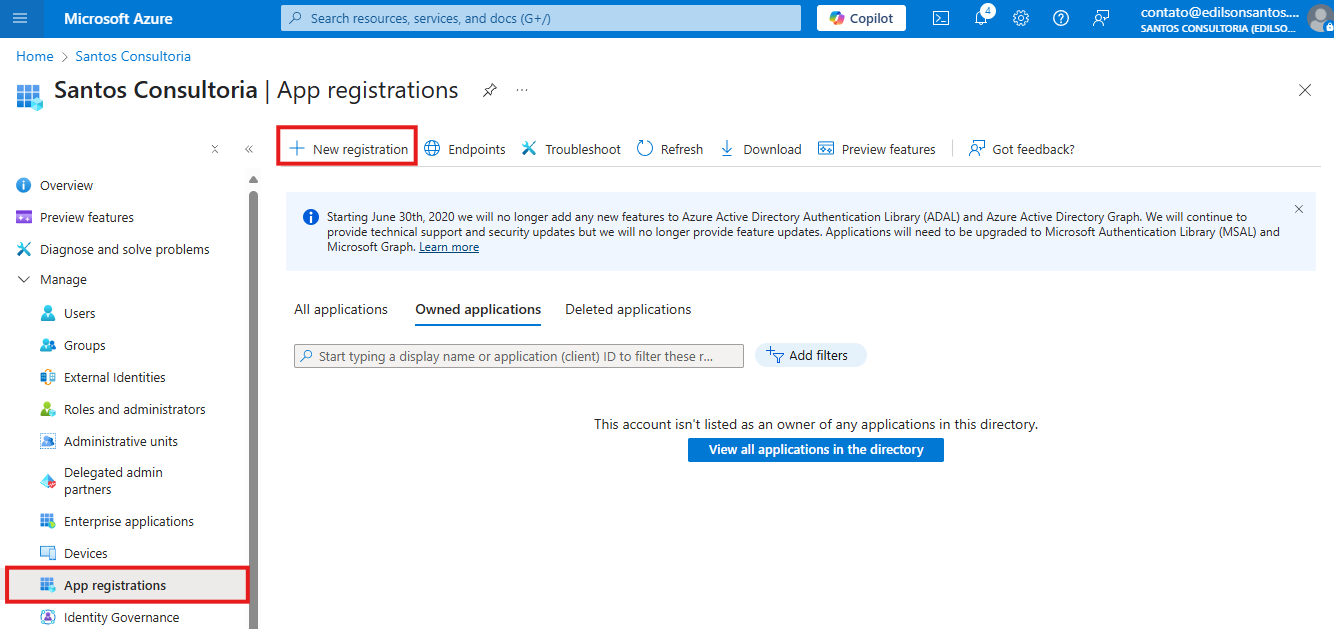
Vaya al portal de **Azure** y acceda al menú [Registros de aplicaciones](https://portal.azure.com/#view/Microsoft_AAD_IAM/ActiveDirectoryMenuBlade/~/RegisteredApps) en **Entra ID**.
En lugar de buscar el Service Principal existente, haga clic en New Register para crear uno nuevo.
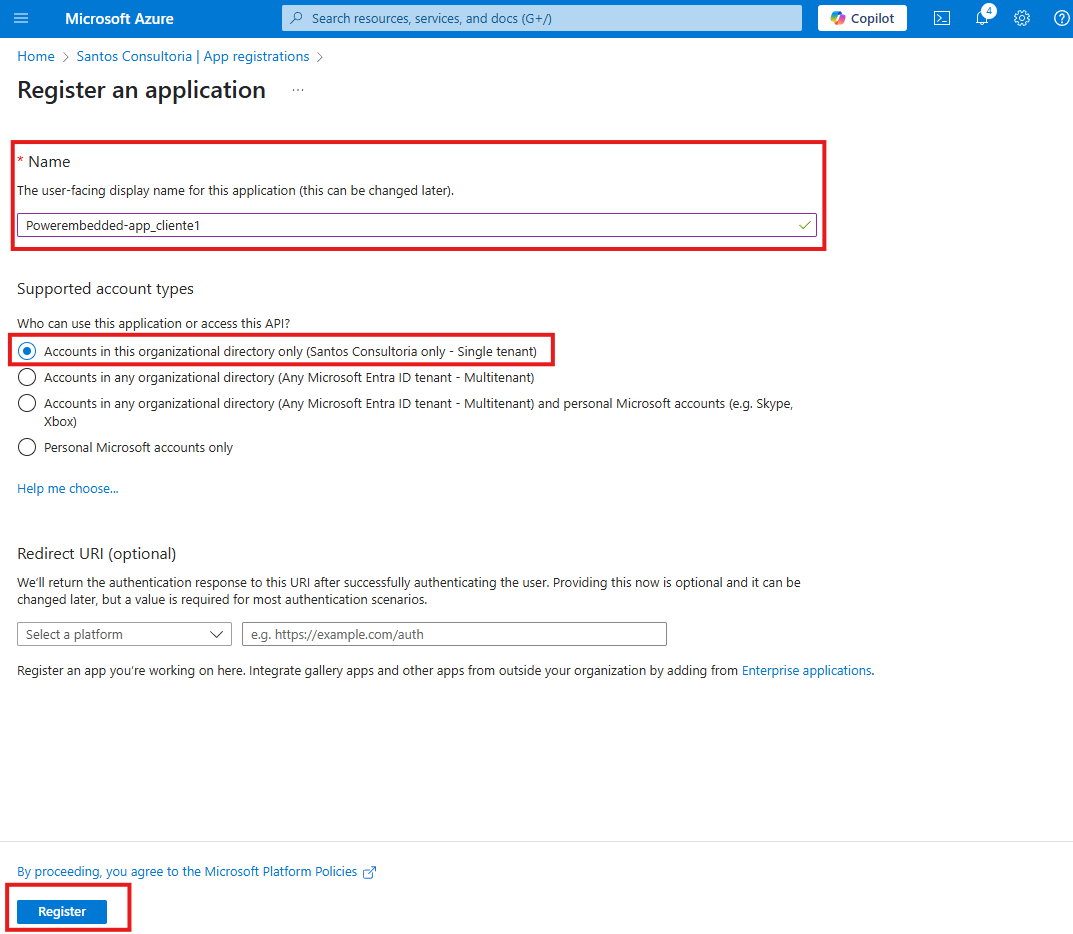
Defina un nombre; recomendamos seguir el patrón `PowerEmbedded-App-NombreDelCliente`, por ejemplo: `PowerEmbedded-App-Cliente1`.
El tipo de cuenta es Single Tenant y puede hacer clic en Register
En esta nueva pestaña, copie el Application (Client) ID y péguelo en un bloc de notas, ya que lo utilizaremos en el campo ID de cliente de Power BI.
Ahora necesitamos crear el secreto de cliente.
Vaya a Certificates & Secrets > New Client secret.
Defina una descripción y en **Expires** elija la opción **730 Days (24 Months)**
Después de crearlo, copie este valor utilizando la opción indicada para evitar errores, y péguelo en el bloc de notas junto con el **Application (Client ID)**
Realizado este proceso, ahora crearemos un nuevo grupo para definir los permisos en el portal de administración de Power BI.
{% hint style="warning" %}
Puede utilizar el grupo de la organización principal, ya que este grupo sirve para habilitar los permisos predeterminados para utilizar Power Embedded; pero si decide crear varios grupos para diferentes organizaciones no hay problema, recordando que al crear grupos diferentes es necesario habilitar los permisos en Power BI. [Permisos de Power BI](../../../documentacion-tecnica/instalacion-de-power-embedded/)
{% endhint %}
Si necesita crear un grupo de seguridad individual para el service principal, haga clic en el tema a continuación para expandirlo.
Crear grupo de seguridad de Azure
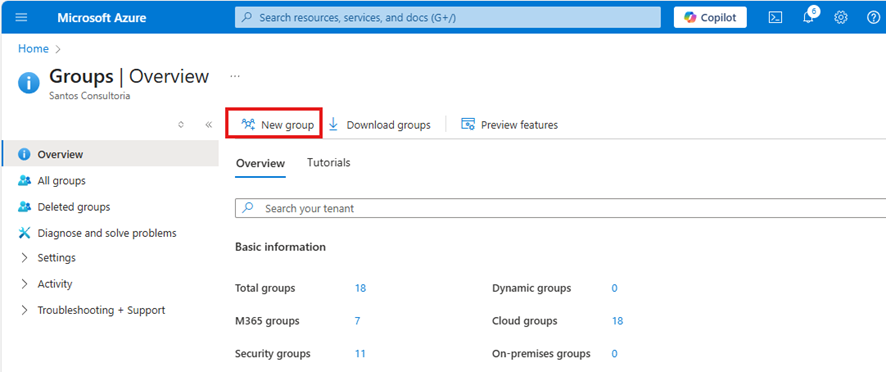
Para crear el grupo de seguridad [haga clic aquí ](https://portal.azure.com/#view/Microsoft_AAD_IAM/GroupsManagementMenuBlade/~/AllGroups)
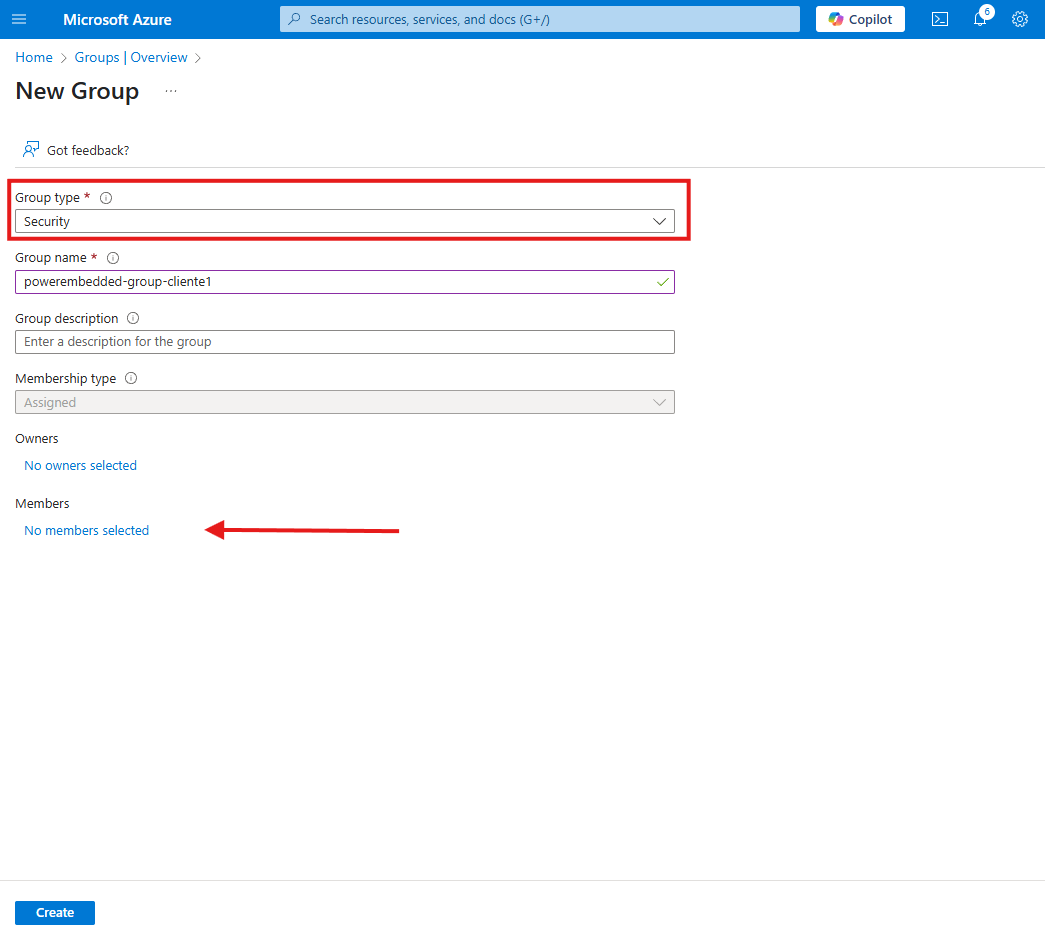
En esta pantalla, haga clic en **New Group**
En esta pantalla, defina el tipo de grupo, que por defecto es Security, y luego defina un nombre para este grupo; utilice como patrón **Powerembedded-app-nombrecliente**
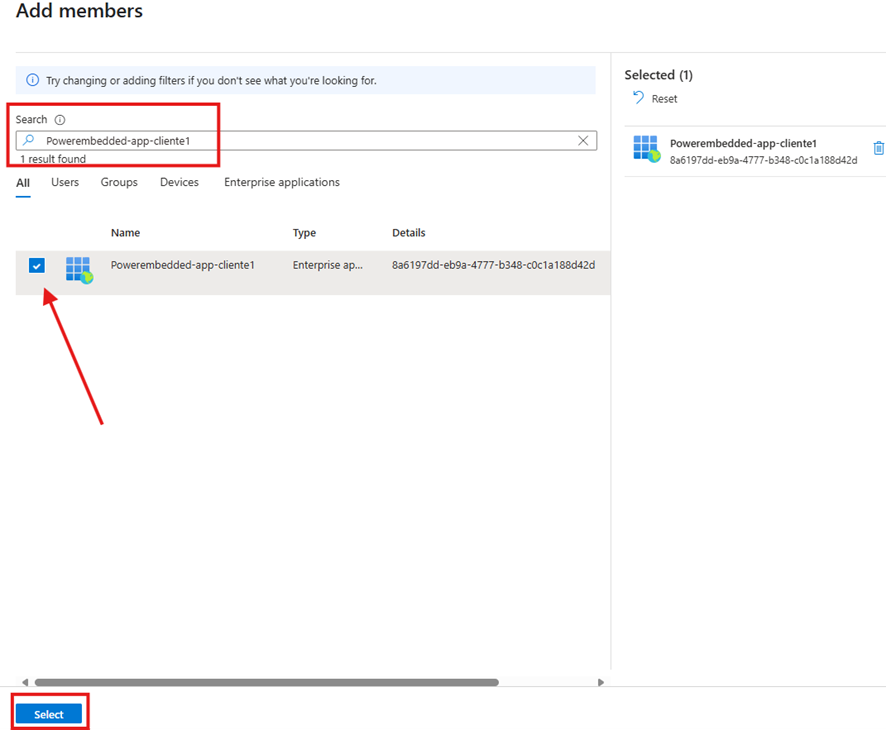
Ahora, agregue el **Service Principal recién creado** como miembro del grupo.
En esta nueva pantalla, busque Powerembedded-app-cliente1, marque la casilla y haga clic en seleccionar.
Con el grupo creado, es muy importante ahora acceder al portal de administración de Power BI y definir los permisos para este grupo. [Permisos de Power BI](../../../documentacion-tecnica/instalacion-de-power-embedded/)
### Agregue el Service Principal como administrador del Workspace
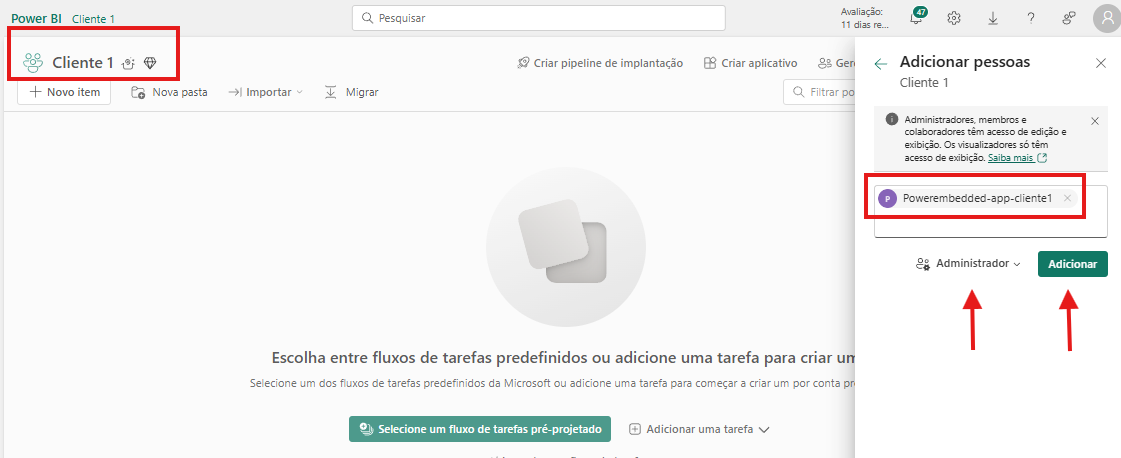
Acceda al workspace correspondiente al cliente y:
* Agregue `PowerEmbedded-App-Cliente1` como administrador.
* Asegúrese de que el workspace esté asignado a la capacidad (malla o evaluación).
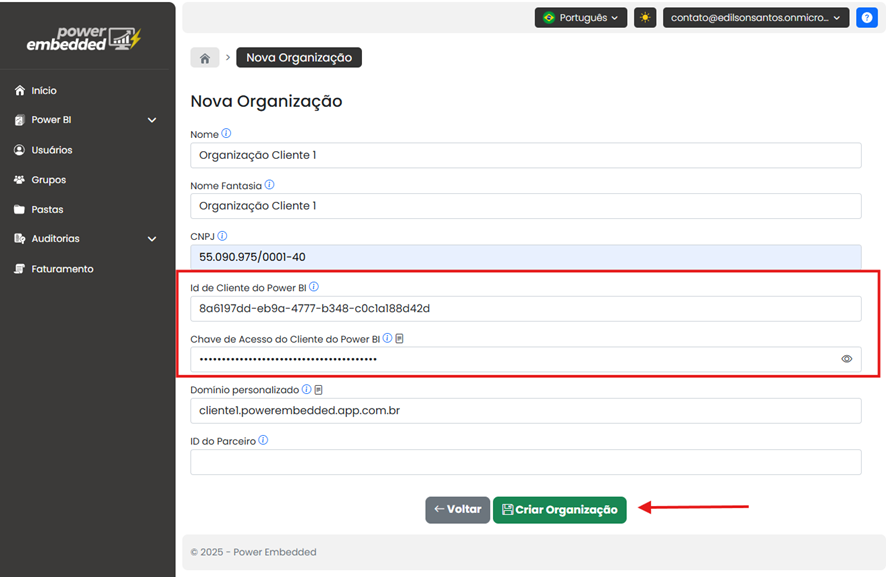
Ahora, en Power Embedded, vaya a la creación de una nueva organización y:
* Ingrese el **ID de cliente de Power BI** con el `Application ID` que copió.
* Ingrese la **clave de acceso** con el `Client Secret`.
Haga clic en **Crear organización**
> ✅ ¡Listo! Ahora tiene dos organizaciones dentro del mismo tenant, **con permisos separados** y control granular por cliente.
## Puntos importantes sobre Multiorganizaciones
Costos por organización
* **Valor por usuario:** R$ 5,00/mes
* **Mínimo por organización:** 20 usuarios (R$ 100,00/mes)
> **Observación:** si una organización tiene menos de 20 usuarios, el costo mensual mínimo seguirá siendo R$ 100,00.
>
> Si el mismo usuario se registra en más de una organización, se le cobrará normalmente.
Alternativas para control granular sin crear nuevas organizaciones
* **Empresas**
* Permite agrupar informes y portales con identidades visuales distintas, manteniendo una única organización.
[Funcionalidad de empresas](../../empresas/README.md)
* **Colaborador de Workspace**
* Utilice roles específicos para limitar el acceso a todos los workspaces del portal de administración. Con la función de colaborador de workspace, puede permitir el acceso del usuario al portal de administración sin que tenga acceso total a los workspaces