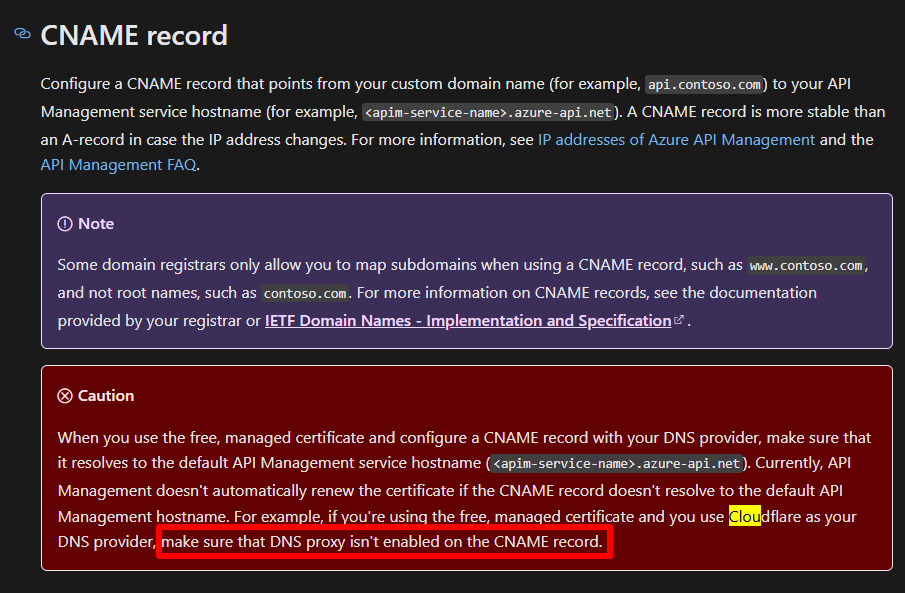
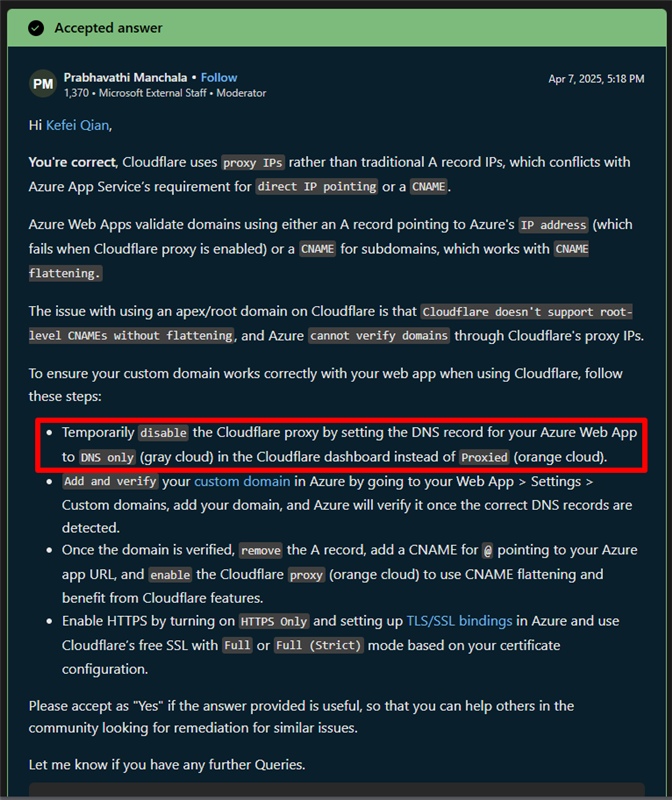
Si usted gestiona su DNS mediante Cloudflare y necesita agregar los registros TXT y CNAME, siga el paso a paso a continuación:
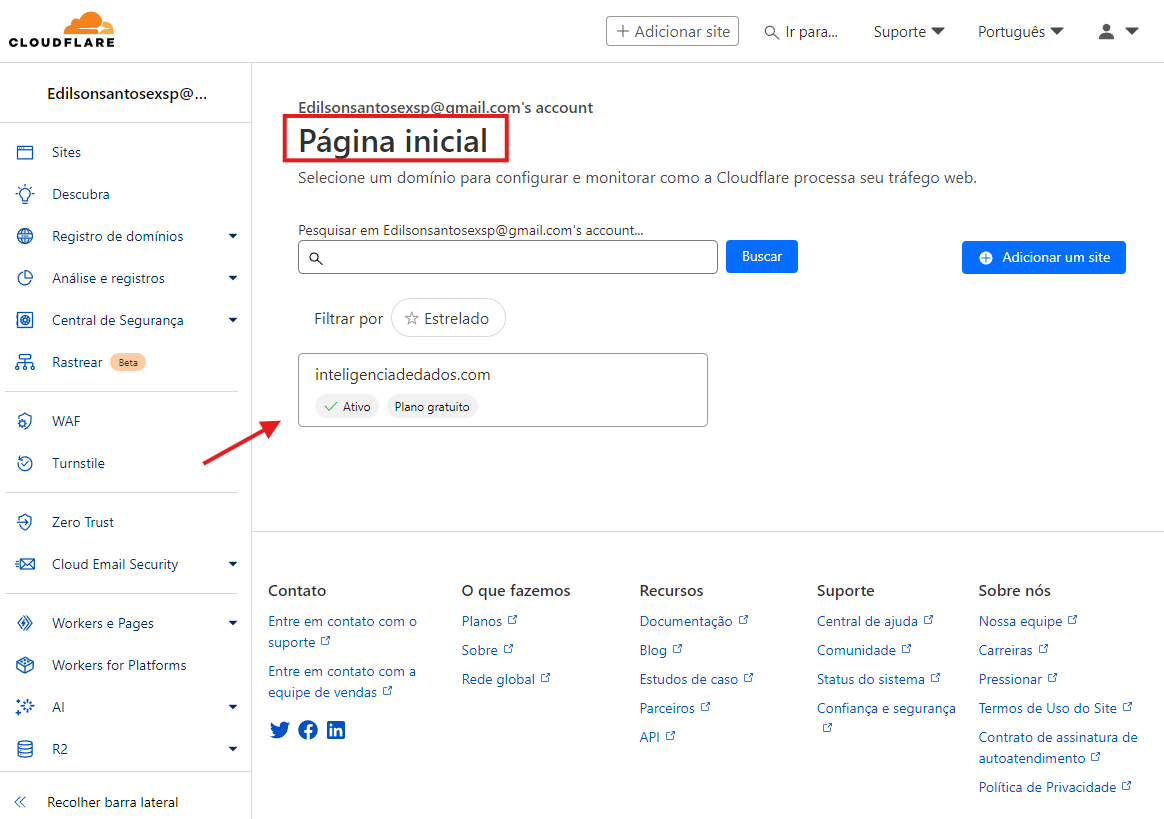
1. Acceda a Cloudflare: Haga clic aquí para acceder al sitio de Cloudflare y, en la página de inicio de Cloudflare, haga clic en su dominio.
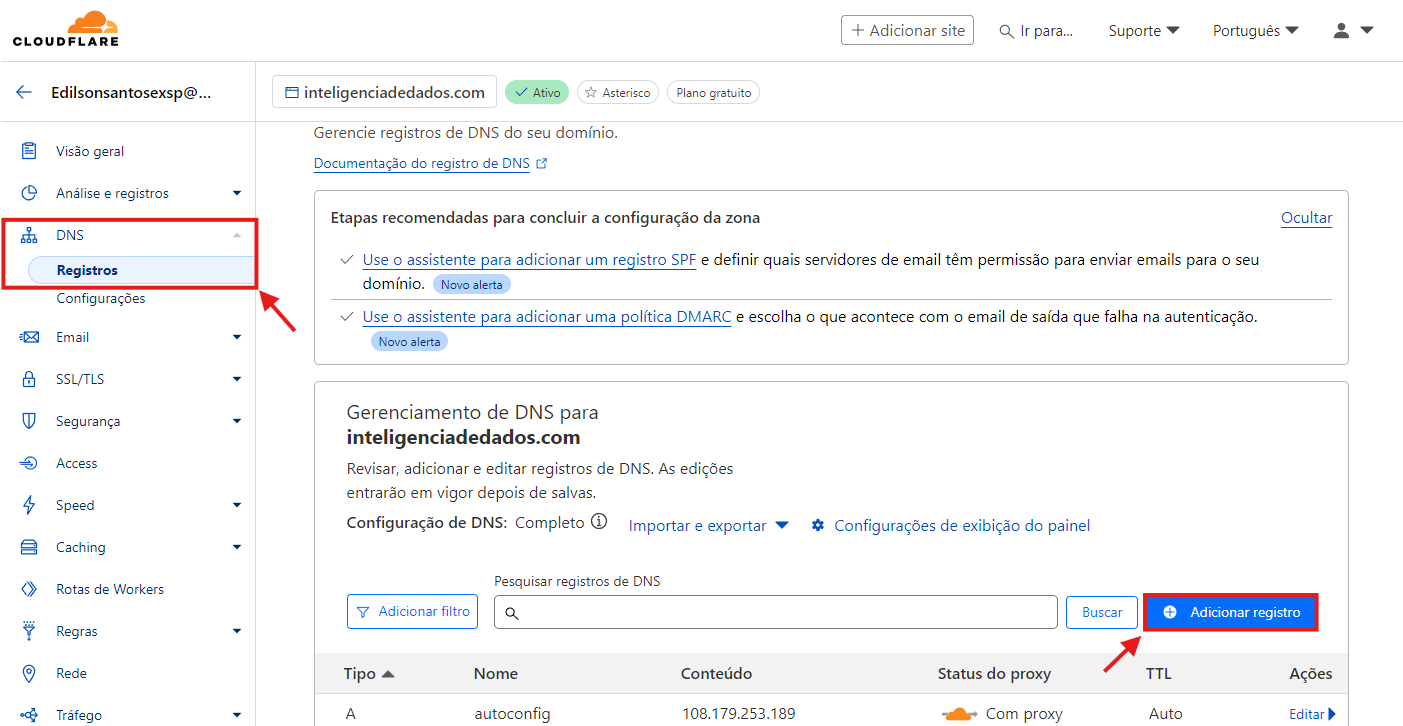
2. En el menú lateral, haga clic en la opción DNS y luego en Registros.
3. En la pantalla que se abrió, haga clic en el botón Agregar registro.
4. En la pantalla de agregar registros DNS, seleccione el tipo CNAME, escriba el nombre del subdominio deseado, inserte el valor powerportal-client.azurewebsites.net en el campo Destino, desactive la opción Estado del proxy y guarde los cambios.
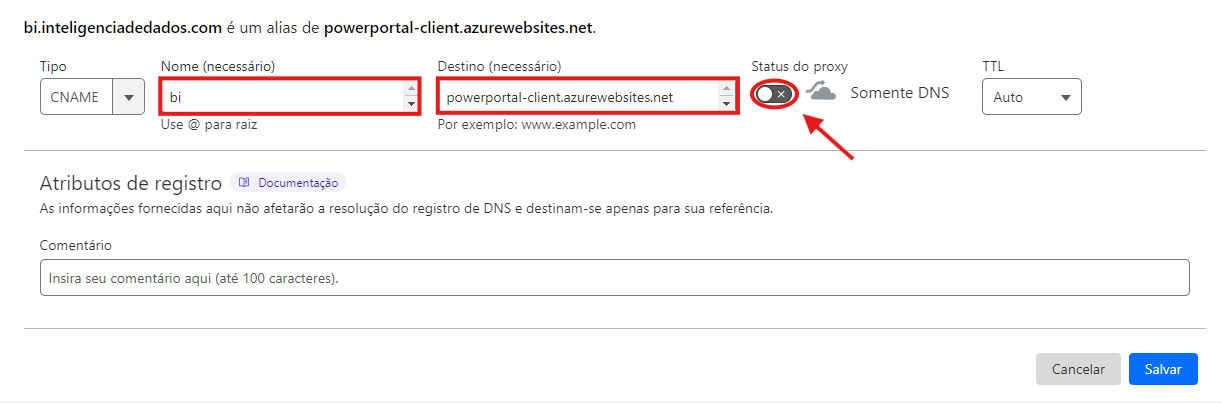
El campo Nombre es el que definirá la dirección del subdominio. Si escribe “bi”, la URL de acceso será bi.sudomini
5. Haga clic nuevamente en Agregar registro y seleccione el tipo TXT.
Inserte el valor asuid.bi en el campo Nombre, el valor suministrado para el TXT (D1B15490F13A639D57FF7985A837F7E5242DD6F062BEEC8698E3CC36A6CBD693) en el campo Contenido y guarde los cambios.
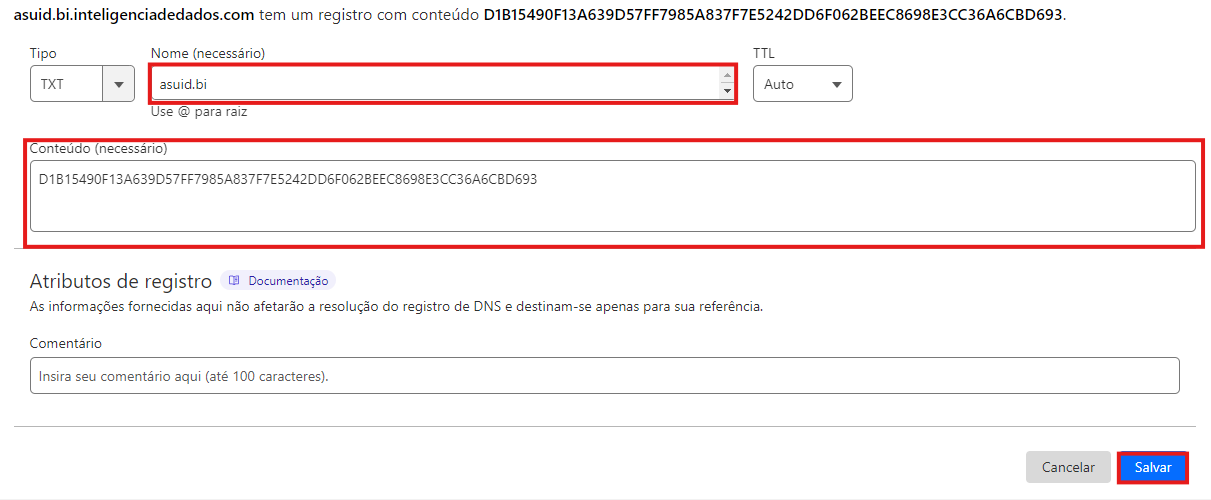
Si su subdominio no es “bi”, deberá cambiar el valor del campo Nombre por el patrón asuid.su_subdominio; es decir, si desea que se llame powerbi.sudominio.com.br, el valor de este campo deberá ser asuid.powerbi
Preocupaciones de seguridad al desactivar el proxy del DNS del registro CNAME
Para configurar un dominio personalizado en una aplicación web alojada en Azure App Service, utilizando HTTPS, y permitir que Azure valide la propiedad del dominio y finalice la configuración correctamente, es necesario que el subdominio en cuestión tenga el proxy de Cloudflare desactivado temporalmente (modo "DNS Only").
Durante la asociación de dominios personalizados, Azure realiza verificaciones DNS directas para validar la propiedad y vincular correctamente el dominio al App Service. Si el proxy de Cloudflare está activado (nube naranja), interfiere en la resolución esperada por Azure e impide la conclusión del proceso. En otras palabras, Azure necesita verificar la propiedad del dominio directamente, sin la intermediación del proxy de Cloudflare, que enmascara el destino real del tráfico.
La desactivación temporal del proxy no compromete la seguridad de la aplicación, ya que el dominio seguirá bajo la gestión de Cloudflare, con protección contra ataques al DNS. El tráfico permanecerá cifrado mediante HTTPS, con certificado administrado por Azure. Y después de la activación del dominio, el proxy podrá reactivarse normalmente, si se desea, aunque esto pueda causar fallas en la renovación automática del certificado de seguridad de su subdominio.
Este procedimiento está ampliamente documentado y es utilizado por empresas que integran dominios personalizados con Azure, AWS o GCP. Incluso la propia Microsoft recomienda este ajuste temporal en su documentación oficial sobre el enlace (binding) de dominios en App Service.