

Al utilizar Analysis Services e implementar una regla de RLS (Row-Level Security), es común enfrentar el desafío de tener que mapear usuarios individualmente en Power BI.
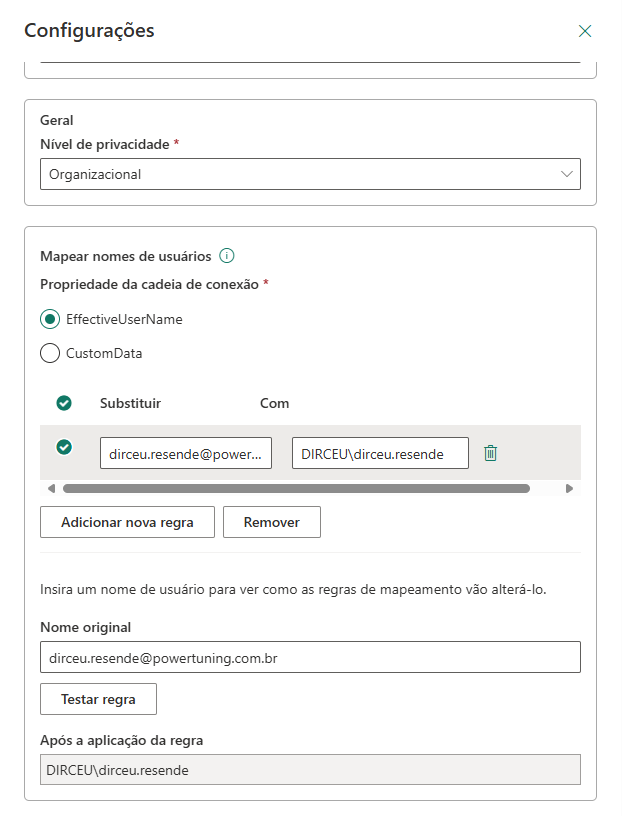
Mapeo que debe realizar para cada usuario, en cada cubo de SSAS
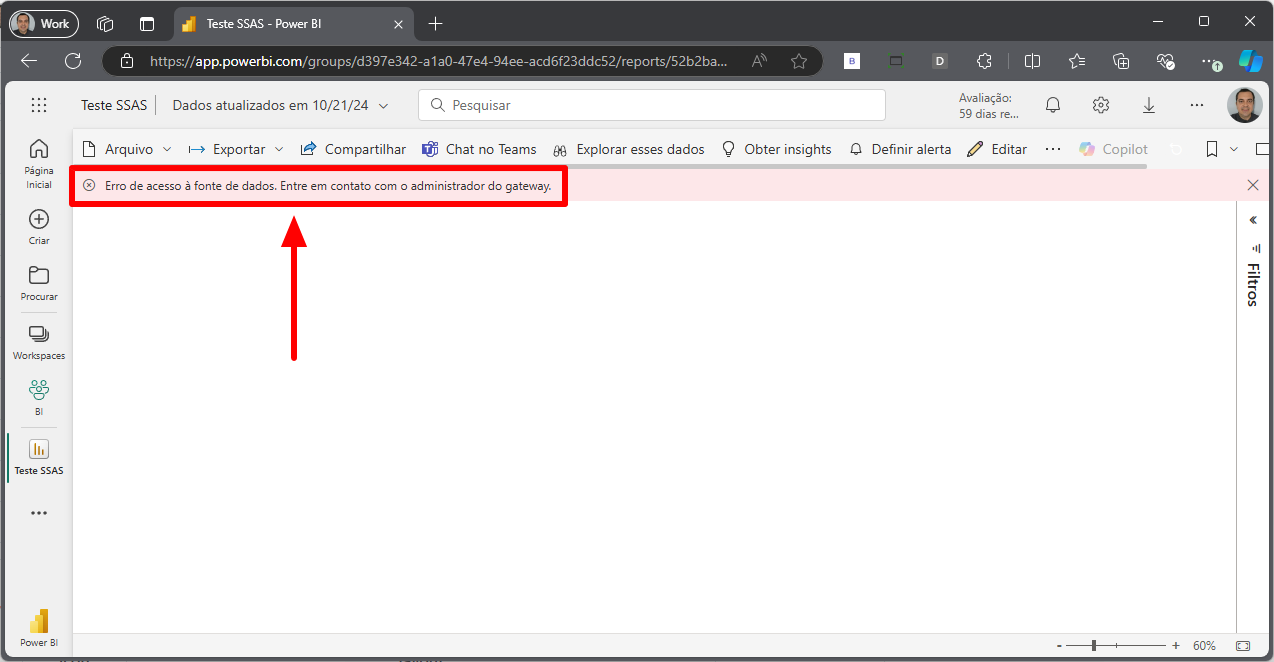
Si no realiza este mapeo, verá el siguiente mensaje de error en Power BI al intentar acceder al informe que está conectado a Analysis Services (SSAS):
Este proceso se vuelve aún más complejo cuando hay múltiples cubos, exigiendo la configuración repetitiva para cada cubo, lo que puede ser tan laborioso como propenso a errores.
Para acceder a un informe que esté utilizando Analysis Services en el servicio de Power BI, debe configurar un mapeo de usuarios, indicando el usuario de Entra ID (usuario@dominio.com.br) y el usuario de Windows Active Directory (DOMINIO\usuario) para cada usuario y en cada cubo al que vaya a acceder.
Si tiene 100 usuarios y 20 cubos, ¡necesitará crear 2.000 mapeos! Y no existe una API de Power BI para automatizar esto.
Power Embedded siempre innovando
Para mejorar la experiencia de nuestros usuarios, Power Embedded está introduciendo mejoras significativas para simplificar esta configuración.
En la pantalla de creación/edición de un usuario, puede informar el nombre de usuario de Windows Active Directory (AD) para este usuario.
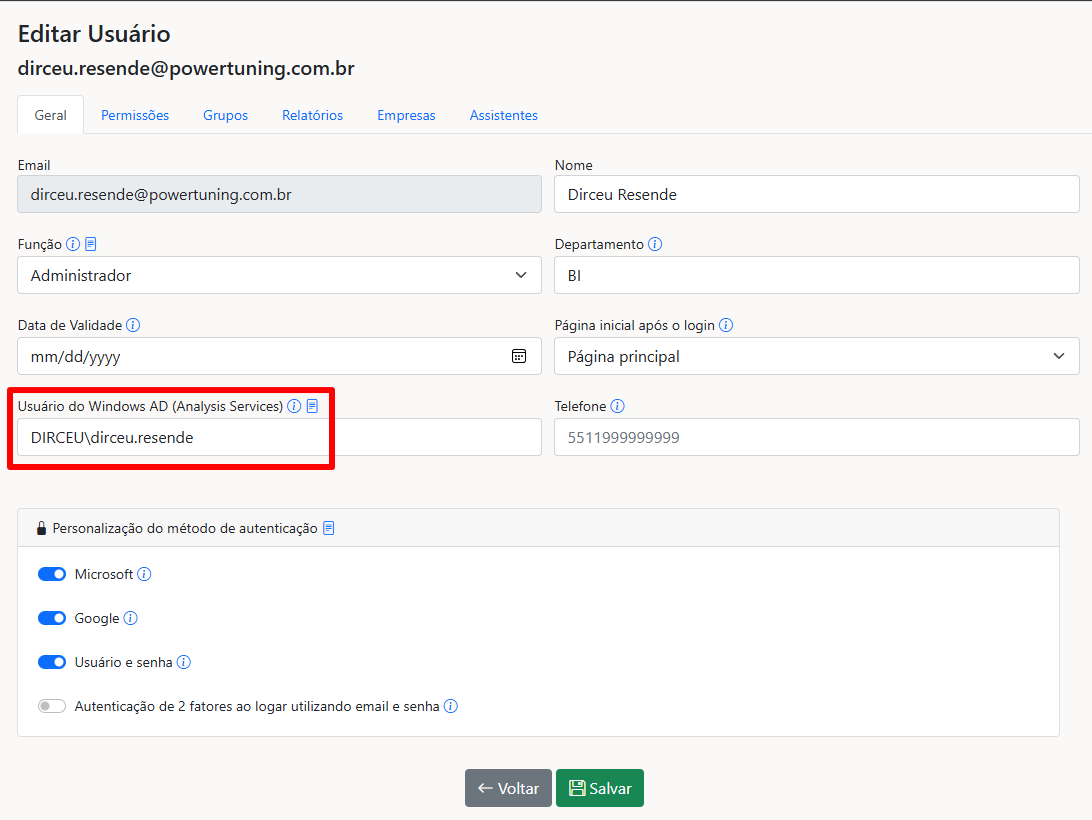
Al acceder a un informe que utilice una fuente de datos de tipo "AnalysisServices", Power Embedded informará este usuario de Windows AD, eliminando la necesidad de configurar manualmente el mapeo del usuario en el servicio de Power BI para cada usuario/cubo.
Con la nueva funcionalidad, una vez que se completa el campo "Usuario de Windows AD", Power Embedded aplica automáticamente esta configuración a todos los cubos accesibles de este usuario, reduciendo significativamente la complejidad y el esfuerzo necesarios para mantener la seguridad de los datos.
Este proceso afecta únicamente la visualización de los informes a través de Power Embedded. Si intenta visualizarlos directamente desde el servicio de Power BI, aún deberá configurar el mapeo de cada usuario, en cada cubo, para poder ver los informes.
Aunque Power BI no tiene una API para automatizar este mapeo de usuarios, en Power Embedded existe una API donde puede automatizar el registro/modificación de usuarios e informar el valor de este campo.
Estas mejoras no solo optimizan la administración de la seguridad, sino que también reducen la carga de trabajo asociada a la configuración y el mantenimiento de RLS en entornos complejos y de gran escala, proporcionando una gestión de datos más eficiente y menos propensa a errores.
Observación: Esta funcionalidad tiene prioridad sobre la configuración de fijación de usuarios por empresa en el registro de las Fuentes de datos. Con este campo completado, el sistema usará este valor en el mapeo de AD del usuario e ignorará la configuración de fijación de usuarios.
Agregar permiso de Administrador al Gateway
Para que Power Embedded pueda implementar la seguridad a nivel de fila (RLS) en los cubos que utilizan este Gateway, es necesario otorgar permiso de Administrador al usuario de la aplicación (PowerEmbedded-App) en el Gateway desde el servicio de Power BI.
Acceda a la pantalla de Administrar conexiones y gateways y haga clic en la opción Administrar gateways de datos locales.
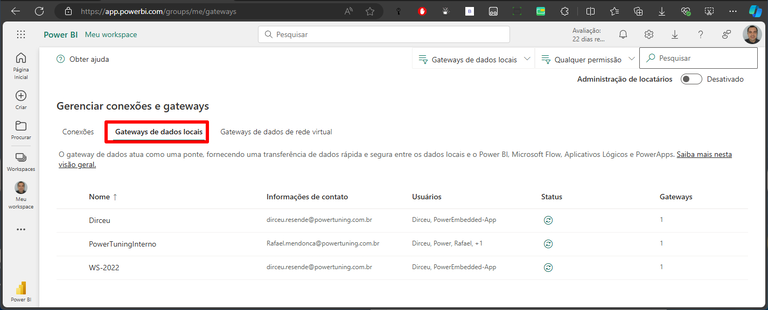
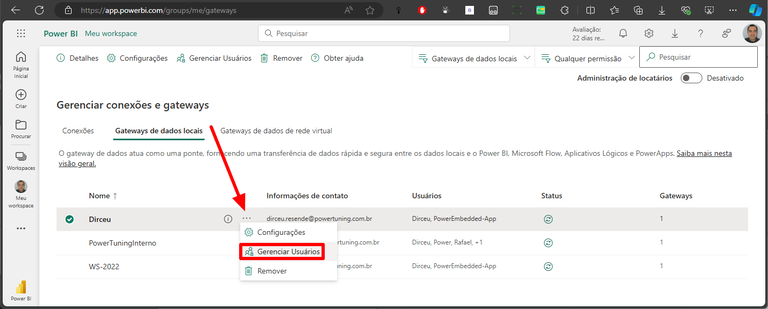
Ahora haga clic en los 3 puntos suspensivos (…) junto al gateway al que desea otorgar el permiso y seleccione la opción Administrar Usuarios.
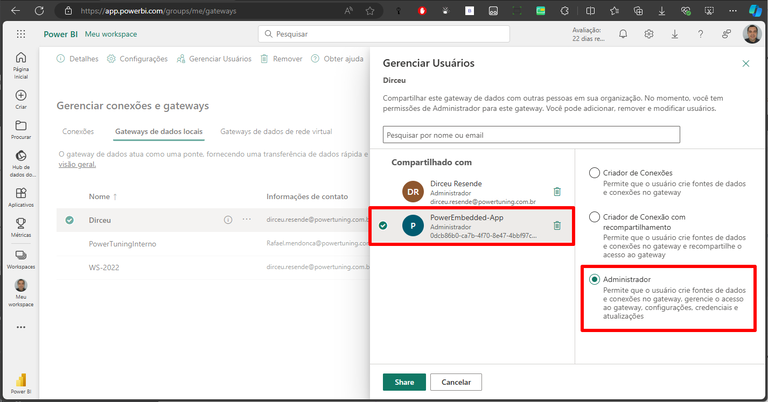
En la pantalla de administración de usuarios, busque el nombre de la aplicación que está utilizando en Power Embedded (el nombre predeterminado es PowerEmbedded-App), marque el permiso de Administrador y haga clic en el botón Share.
Ahora repita este proceso para todos los gateways que necesite administrar y acceder a datos mediante Power Embedded, especialmente si va a utilizar conexión con Analysis Services (SSAS).
IMPORTANTE: No es necesario modificar los permisos en las fuentes de datos, ya que el usuario de Power Embedded ya tiene permiso de administrador en el Gateway.
Esto reduce bastante el esfuerzo de tener que configurar estos permisos en cada una de las fuentes de datos, ya que la cantidad de fuentes de datos es mucho mayor que la cantidad de gateways.